Domain testfenster.de kaufen?
Wir ziehen mit dem Projekt
testfenster.de um.
Sind Sie am Kauf der Domain
testfenster.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain testfenster.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
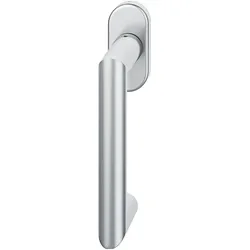
FSB, Fenstergriff, Fenstergriff 341023 ovale Rosette Griff links Fensterbeschlag Edelstahl mattDer FSB Fenstergriff 341023 ist ein hochwertiger Fensterbeschlag, der sich durch seine ovale Rosette und die matte Edelstahloberfläche auszeichnet. Dieser Fenstergriff ist speziell für die linke Seite konzipiert und bietet eine elegante und funktionale Lösung für Fensteranwendungen. Die verdeckte Verschraubung sorgt für ein sauberes und ansprechendes Design, während die robuste Konstruktion aus Edelstahl Langlebigkeit und Widerstandsfähigkeit gewährleistet. Mit einer Länge von 135 mm und einer universal einsetzbaren Richtung ist dieser Fenstergriff sowohl praktisch als auch ästhetisch ansprechend. Die Montage erfolgt freistehend, und das Befestigungszubehör ist separat erhältlich, was eine flexible Installation ermöglicht. Der FSB Fenstergriff 341023 ist ideal für moderne Wohnräume und bietet eine harmonische Ergänzung zu verschiedenen Fensterstilen. - Verdeckte Verschraubung für ein elegantes Design - Robuste Konstruktion aus mattiertem Edelstahl - Universal einsetzbar, geeignet für linke Fenster - Freistehende Montage für flexible Installation - Ovales Rosettendesign für eine ansprechende Optik.107,71 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
FSB, Fenstergriff, Fenstergriff 34 1076 Fensterbeschlag ovale Rosette universal Edelstahl mattDer FSB Fenstergriff 34 1076 ist ein hochwertiger Türgriff, der sich durch seine elegante ovale Rosette und die matte Edelstahloberfläche auszeichnet. Dieses Produkt vereint Funktionalität und modernes Design, was es zu einer idealen Wahl für verschiedene Fensteranwendungen macht. Der Griff ist universal einsetzbar und bietet eine komfortable Handhabung. Die verdeckte Verschraubung sorgt für eine saubere Optik, während die robuste Bauweise aus Edelstahl Langlebigkeit und Widerstandsfähigkeit garantiert. Der Fenstergriff ist mit einem Schraublochabstand von 43 mm konzipiert und eignet sich für eine Vielzahl von Montageanforderungen. Die präzise Verarbeitung und die ansprechende Gestaltung machen diesen Fenstergriff zu einer praktischen und stilvollen Ergänzung für jedes Zuhause. - Verdeckte Verschraubung für eine saubere Optik - Hergestellt aus langlebigem, mattem Edelstahl - Universal einsetzbar für verschiedene Fensterarten - Elegante ovale Rosette für modernes Design.111,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
FSB, Fenstergriff, 34 1016 Fenstergriff oval verdeckt geschraubt Fensterbeschlag Edelstahl mattDer FSB 34 1016 Fenstergriff ist ein eleganter und funktionaler Fensterbeschlag, der sich durch seine ovale Rosette und die verdeckte Verschraubung auszeichnet. Hergestellt aus hochwertigem, mattem Edelstahl, bietet dieser Türgriff nicht nur eine ansprechende Optik, sondern auch eine hohe Langlebigkeit und Widerstandsfähigkeit. Mit einer Länge von 142,5 mm und einer Höhe von 58 mm ist der Griff universell einsetzbar und eignet sich für verschiedene Tür- und Fensteranwendungen. Die präzise Verarbeitung und das durchdachte Design gewährleisten eine einfache Handhabung und eine angenehme Ergonomie. Der FSB 34 1016 ist eine ideale Wahl für alle, die Wert auf Qualität und Ästhetik legen. - Verdeckte Verschraubung für ein sauberes Erscheinungsbild - Hergestellt aus hochwertigem, mattem Edelstahl - Universelle Ausrichtung für vielseitige Anwendungen - Präzise Verarbeitung für eine angenehme Handhabung - Ovales Design für eine moderne Ästhetik.103,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was ist effektiver für Wärmedämmung und Schallschutz: Fenster oder Rolladenkasten?
Fenster sind effektiver für Wärmedämmung und Schallschutz als Rolladenkästen. Fenster mit einer guten Isolierung und doppelverglasten Scheiben können den Wärmeverlust reduzieren und den Schall von außen dämpfen. Rolladenkästen bieten zwar auch eine gewisse Isolierung, aber sie sind nicht so effektiv wie gut isolierte Fenster. **
-
Wie beeinflusst die Wahl der Verglasung das Energieeffizienz und die Wärmedämmung eines Gebäudes?
Die Wahl der Verglasung beeinflusst die Energieeffizienz eines Gebäudes, da sie den Wärmeverlust reduzieren kann. Eine hochwertige Verglasung mit niedrigem U-Wert verbessert die Wärmedämmung und trägt somit zu einer besseren Energiebilanz bei. Eine schlechte Verglasung hingegen kann zu erhöhten Heizkosten und einem unangenehmen Raumklima führen. **


Welche Vorteile bieten Scheibenfolien für die Wärmedämmung und den Einbruchschutz von Gebäuden und Fahrzeugen?
Scheibenfolien bieten eine verbesserte Wärmedämmung, indem sie die Wärme im Inneren halten und die Kälte draußen halten. Sie bieten auch einen zusätzlichen Einbruchschutz, da sie die Scheiben verstärken und das Eindringen von Einbrechern erschweren. Darüber hinaus können sie UV-Strahlen blockieren und die Privatsphäre erhöhen. **
Welche Vorteile bietet Textilboden gegenüber anderen Bodenbelägen in Bezug auf Wärmedämmung und Schallschutz?
Textilboden bietet eine bessere Wärmedämmung als viele andere Bodenbeläge, da er Wärme speichert und somit für ein angenehmes Raumklima sorgt. Zudem absorbiert Textilboden Schall, was zu einer deutlichen Reduzierung von Geräuschen im Raum führt. Durch die weiche Oberfläche ist Textilboden auch angenehm für die Fußgelenke und wirkt rutschhemmend. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hoppe, Einbruchschutz + Alarmanlage, FenstergriffDer eFenstergriff ConnectSense erkennt zuverlässig Einbruchversuche am Fenster und meldet diese an die Smart Home-Zentrale. Darüber hinaus wird sowohl die Stellung des Griffs (geschlossen, gekippt, geöffnet) als auch die des Fensterflügels (geschlossen, geöffnet) erkannt und gemeldet. Durch den ständigen Abgleich von Griff- und Fensterflügelstellung wird genau erkannt, ob ein Fenster tatsächlich geöffnet ist oder ob sich nur der Griff in Geöffnet-Stellung befindet, ohne dass der Fensterflügel bewegt wurde. Der eFenstergriff ConnectSense bietet umfangreiche Funktionen für die Überwachung der Fensterzustände im Gebäude - gegebenenfalls sogar von unterwegs durch eine Smartphone-Nachricht.189,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
FSB, Fenstergriff, Fenstergriff 341023 ovale Rosette Griff links Fensterbeschlag Edelstahl mattDer FSB Fenstergriff 341023 ist ein hochwertiger Fensterbeschlag, der sich durch seine ovale Rosette und die matte Edelstahloberfläche auszeichnet. Dieser Fenstergriff ist speziell für die linke Seite konzipiert und bietet eine elegante und funktionale Lösung für Fensteranwendungen. Die verdeckte Verschraubung sorgt für ein sauberes und ansprechendes Design, während die robuste Konstruktion aus Edelstahl Langlebigkeit und Widerstandsfähigkeit gewährleistet. Mit einer Länge von 135 mm und einer universal einsetzbaren Richtung ist dieser Fenstergriff sowohl praktisch als auch ästhetisch ansprechend. Die Montage erfolgt freistehend, und das Befestigungszubehör ist separat erhältlich, was eine flexible Installation ermöglicht. Der FSB Fenstergriff 341023 ist ideal für moderne Wohnräume und bietet eine harmonische Ergänzung zu verschiedenen Fensterstilen. - Verdeckte Verschraubung für ein elegantes Design - Robuste Konstruktion aus mattiertem Edelstahl - Universal einsetzbar, geeignet für linke Fenster - Freistehende Montage für flexible Installation - Ovales Rosettendesign für eine ansprechende Optik.107,71 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
FSB, Fenstergriff, Fenstergriff 34 1076 Fensterbeschlag ovale Rosette universal Edelstahl mattDer FSB Fenstergriff 34 1076 ist ein hochwertiger Türgriff, der sich durch seine elegante ovale Rosette und die matte Edelstahloberfläche auszeichnet. Dieses Produkt vereint Funktionalität und modernes Design, was es zu einer idealen Wahl für verschiedene Fensteranwendungen macht. Der Griff ist universal einsetzbar und bietet eine komfortable Handhabung. Die verdeckte Verschraubung sorgt für eine saubere Optik, während die robuste Bauweise aus Edelstahl Langlebigkeit und Widerstandsfähigkeit garantiert. Der Fenstergriff ist mit einem Schraublochabstand von 43 mm konzipiert und eignet sich für eine Vielzahl von Montageanforderungen. Die präzise Verarbeitung und die ansprechende Gestaltung machen diesen Fenstergriff zu einer praktischen und stilvollen Ergänzung für jedes Zuhause. - Verdeckte Verschraubung für eine saubere Optik - Hergestellt aus langlebigem, mattem Edelstahl - Universal einsetzbar für verschiedene Fensterarten - Elegante ovale Rosette für modernes Design.111,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
FSB, Fenstergriff, 34 1016 Fenstergriff oval verdeckt geschraubt Fensterbeschlag Edelstahl mattDer FSB 34 1016 Fenstergriff ist ein eleganter und funktionaler Fensterbeschlag, der sich durch seine ovale Rosette und die verdeckte Verschraubung auszeichnet. Hergestellt aus hochwertigem, mattem Edelstahl, bietet dieser Türgriff nicht nur eine ansprechende Optik, sondern auch eine hohe Langlebigkeit und Widerstandsfähigkeit. Mit einer Länge von 142,5 mm und einer Höhe von 58 mm ist der Griff universell einsetzbar und eignet sich für verschiedene Tür- und Fensteranwendungen. Die präzise Verarbeitung und das durchdachte Design gewährleisten eine einfache Handhabung und eine angenehme Ergonomie. Der FSB 34 1016 ist eine ideale Wahl für alle, die Wert auf Qualität und Ästhetik legen. - Verdeckte Verschraubung für ein sauberes Erscheinungsbild - Hergestellt aus hochwertigem, mattem Edelstahl - Universelle Ausrichtung für vielseitige Anwendungen - Präzise Verarbeitung für eine angenehme Handhabung - Ovales Design für eine moderne Ästhetik.103,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist effektiver für Wärmedämmung und Schallschutz: Fenster oder Rolladenkasten?
Fenster sind effektiver für Wärmedämmung und Schallschutz als Rolladenkästen. Fenster mit einer guten Isolierung und doppelverglasten Scheiben können den Wärmeverlust reduzieren und den Schall von außen dämpfen. Rolladenkästen bieten zwar auch eine gewisse Isolierung, aber sie sind nicht so effektiv wie gut isolierte Fenster. **
-
Wie beeinflusst die Wahl der Verglasung das Energieeffizienz und die Wärmedämmung eines Gebäudes?
Die Wahl der Verglasung beeinflusst die Energieeffizienz eines Gebäudes, da sie den Wärmeverlust reduzieren kann. Eine hochwertige Verglasung mit niedrigem U-Wert verbessert die Wärmedämmung und trägt somit zu einer besseren Energiebilanz bei. Eine schlechte Verglasung hingegen kann zu erhöhten Heizkosten und einem unangenehmen Raumklima führen. **
-
Welche Vorteile bieten Scheibenfolien für die Wärmedämmung und den Einbruchschutz von Gebäuden und Fahrzeugen?
Scheibenfolien bieten eine verbesserte Wärmedämmung, indem sie die Wärme im Inneren halten und die Kälte draußen halten. Sie bieten auch einen zusätzlichen Einbruchschutz, da sie die Scheiben verstärken und das Eindringen von Einbrechern erschweren. Darüber hinaus können sie UV-Strahlen blockieren und die Privatsphäre erhöhen. **
-
Welche Vorteile bietet Textilboden gegenüber anderen Bodenbelägen in Bezug auf Wärmedämmung und Schallschutz?
Textilboden bietet eine bessere Wärmedämmung als viele andere Bodenbeläge, da er Wärme speichert und somit für ein angenehmes Raumklima sorgt. Zudem absorbiert Textilboden Schall, was zu einer deutlichen Reduzierung von Geräuschen im Raum führt. Durch die weiche Oberfläche ist Textilboden auch angenehm für die Fußgelenke und wirkt rutschhemmend. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.